Mostrando entradas con la etiqueta Ciberdefensa. Mostrar todas las entradas

domingo, 17 de noviembre de 2024

Argentina avanza en la colaboración con el Centro de Excelencia en Defensa Cibernética Cooperativa de la OTAN

 Este diálogo forma parte de una serie de esfuerzos de Argentina por ampliar su cooperación internacional en defensa

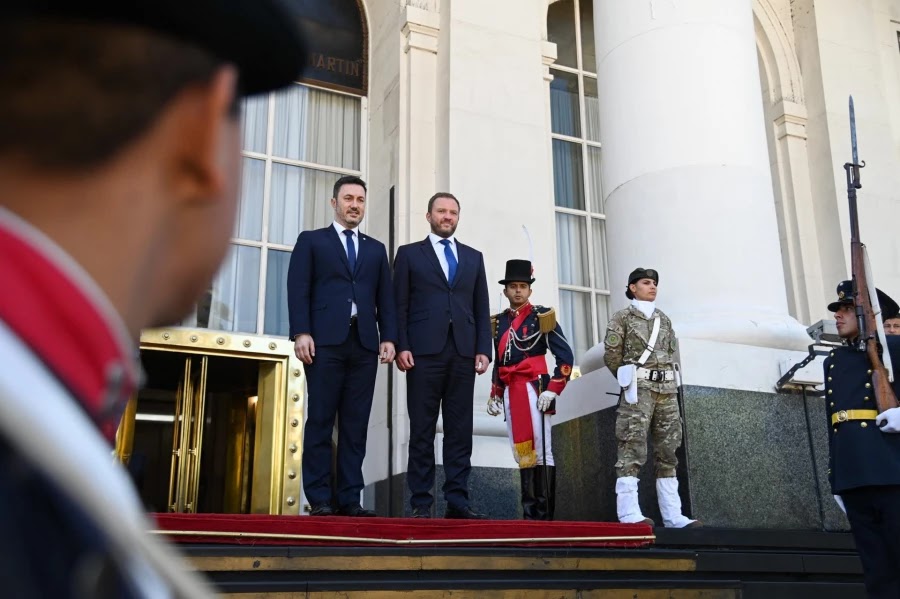
Luis Petri, Margus Tsahkna. Foto: Min Def
El ministro de Defensa de Argentina, Luis Petri, se reunió con el ministro de Relaciones Exteriores de Estonia, Margus Tsahkna, para avanzar en la cooperación en Ciberdefensa. Durante el encuentro, se discutió la posibilidad de que Argentina se integre al Centro de Excelencia en Defensa Cibernética Cooperativa (Ccdcoe) de la OTAN. Esta colaboración permitiría a Argentina fortalecer sus capacidades en ciberseguridad, con acceso a programas de capacitación avanzada y el impulso de su preparación técnica y estratégica en este campo.

Este diálogo forma parte de una serie de esfuerzos de Argentina por ampliar su cooperación internacional en defensa. En abril, el ministro Petri presentó oficialmente la solicitud de ingreso del país a la OTAN como socio global. En caso de ser aceptada, esta membresía ofrecería a Argentina la oportunidad de contar con un agregado militar en la sede central de la alianza, promoviendo el intercambio de experiencias y reforzando los lazos con otras naciones en áreas clave de seguridad.

En junio, Argentina también formalizó su adhesión al Ukraine Defense Contact Group (UDGC), con el objetivo de fortalecer las relaciones bilaterales con Estados Unidos y países europeos. Esta alianza abre nuevas posibilidades para la cooperación en diversas áreas, como la defensa, la tecnología y la economía, consolidando el compromiso de Argentina con la seguridad global.

Además, en septiembre se confirmó la participación de Argentina en las Fuerzas Marítimas Combinadas (CMF) dentro de la Fuerza de Tareas 154, dedicada al entrenamiento y capacitación en seguridad marítima. Esta colaboración, que comenzará en 2025, incluirá la incorporación de un oficial de la Armada Argentina al Estado Mayor de la fuerza, lo que permitirá mejorar las capacidades operativas del país en seguridad marítima y consolidar su presencia en iniciativas multilaterales de defensa.

viernes, 18 de noviembre de 2022

Argentina realiza el primer ejercicio conjunto de ciberdefensa y guerra electrónica(II)

 Durante el mismo se simuló una amenaza contra la conectividad del país a través de ataques físicos y virtuales a los cables de fibra óptica

Ejercicio conjunto multidominio de ciberdefensa y guerra electrónica. Foto: Gonzalo Mary
Las Fuerzas Armadas argentinas realizaron el primer ejercicio conjunto multidomino de ciberdefensa y guerra electrónica para la protección de infraestructuras críticas. El denominado ejercicio Beato Carlo Acutis I, que tiene lugar en Las Toninas (Buenos Aires) desde el pasado 14 de noviembre y hasta hoy, se enmarca en la Directiva de Política de Defensa Nacional Año 2021. Durante el mismo se simuló una amenaza que intenta anular la conectividad del país y su acceso al ciberespacio a través de ataques físicos y virtuales a los cables de fibra óptica.      

El objetivo de este es el adiestramiento, en el que estuvo presente Infodefensa.com, es la integración de las fracciones de ciberdefensa y guerra electrónica, logrando la convergencia y sincronización entre los mismos; la actualización y la elaboración de procedimientos operativos específicos y conjuntos; obtener experiencias y alcanzar lecciones a ser tenidas en cuenta en la elaboración de las publicaciones de doctrina conjunta y específica; y comprobar el funcionamiento de los medios técnicos provistos.

Ejercicio conjunto multidominio de ciberdefensa y guerra electrónica. Foto: Gonzalo Mary
La elección de Las Toninas como escenario se debe a que en la ciudad se encuentra la estación de amarre de los cables submarinos de fibra óptica por donde pasa el 90% del tráfico de internet del país.

Para este ejercicio se movilizaron más de 400 efectivos, entre ellos la Agrupacion de Buzos Tácticos, 64 vehículos de distinto porte, piezas de artillería antiaérea RBS 70 y Oerlikon GDF 35mm, tambiénparticipó el patrullero oceánico ARA Piedrabuena, dos aviones Pampa III, un helicóptero Bell UH-1H. Mientras que vinculado a la ciberdefensa se utilizaron sistemas de comunicación satelital que permiten la transmisión de datos a través de ARSAT, sofware Pollux de control de transito maritimo y un sistema de guerra electrónico que lleva adelante el análisis del espectro, y a la vez, la radiolocalización de señales.

El ejercicio lleva el nombre del beato patrono de la ciberdefensa argentina, Carlo Acutis, quien además de su devoción religiosa destacó por su interés por las tecnologías de comunicación y afición a la informática, que lo llevó a documentar milagros eucarísticos alrededor del mundo y catalogarlos en un sitio web que creó antes de su muerte por leucemia, a los 15 años.

Visita oficial

El ministro de Defensa argentino, Jorge Taiana, visitó la zona de la ejercitación donde pudo observar las diferentes tareas que se llevan adelante.

"Venimos a supervisar un ejercicio basado en la defensa de uno de los puntos críticos del país, poniendo acento en la ciberdefensa, en la guerra electrónica y en cómo defendemos este objetivo, que es el 90% del ingreso y salida de internet de la Argentina, de un presunto ataque extranjero hostil", explicó el ministro. 

Acompañaron al ministro el jefe de Gabinete, Héctor Mazzei, el jefe del Estado Mayor Conjunto de las Fuerzas Armadas, teniente general Juan Martín Paleo; el jefe de la Armada, almirante Julio Horacio Guardia; el subjefe del Estado Mayor General de la Fuerza Aérea, brigadier Mayor Hugo Eduardo Schaub; el comandante operacional del EMCO, general de brigada Jorge Fabián Berredo; y el comandante conjunto de Ciberdefensa, general de brigada Aníbal Intini.(Source/Photo: Infodefensa)

miércoles, 16 de noviembre de 2022

Las FFAA realizan el 1er Ejercicio conjunto multidominio de ciberdefensa y guerra electrónica para la protección de infraestructuras críticas


Con la finalidad de continuar desarrollando capacidades de las Fuerzas Armadas Argentina (FFAA) orientadas a mitigar las amenazas actuales y futuras, entre los días 14 al 18 de noviembre del corriente año, se está desarrollando el primer ejercicio conjunto multidominio de Ciberdefensa y Guerra Electrónica para la protección de infraestructuras críticas.

Conducido por el Comando Conjunto de Ciberdefensa, y de acuerdo con lo establecido en los lineamientos del planeamiento estratégico militar, las Fuerzas Armadas han desplegado personal y medios en el marco del adiestramiento militar conjunto se han desplegado en la Estación de Amarre de Cable Submarino, ubicada en la localidad de las Toninas, Provincia de Buenos Aires, por donde entra y sale del país aproximadamente el 90% del tráfico de Internet.

El ejercicio se realiza basado en una supuesta amenaza de un país ficticio que pretende anular la conectividad del país y su acceso al ciberespacio como parte de un conflicto internacional, mediante ataques físicos y virtuales a los cables de fibra óptica submarina que conectan con el resto del mundo, considerando el perjuicio que esto produce al normal funcionamiento de los sistemas que proporcionan servicios esenciales del Estado Nacional y de la sociedad en general.

De la observación del conflicto Rusia-Ucrania, se ha sabido en el último tiempo que los cables submarinos que interconectan distintos puntos y constituyen una verdadera autopista de información a lo largo del mundo están amenazados por los conflictos actuales y es responsabilidad de las Fuerzas Armadas prepararse para su protección como objetos de valor estratégico.

Los objetivos que se persiguen con este ejercicios son:

El adiestramiento y la integración de las fracciones de ciberdefensa y guerra electrónica a nivel conjunto, logrando la convergencia y sincronización entre sí y con las operaciones de los otros dominios (terrestre, marítimo y aeroespacial), durante la protección de una infraestructura crítica.

La actualización y elaboración de procedimientos operativos específicos y conjuntos.

La obtención de experiencias y lecciones aprendidas a ser tenidas en cuenta en la elaboración de las publicaciones de doctrina conjunta y específica.

La comprobación del funcionamiento de los medios técnicos provistos en las distintas Fuerzas Armadas y su interoperabilidad.

La comprobación e incremento del nivel actual del adiestramiento de las fracciones.

La visibilización de la problemática de protección de infraestructuras críticas.

Texto: Estado Mayor Conjunto de las Fuerzas Armadas – Comando Conjunto de Ciberdefensa

jueves, 15 de septiembre de 2022

El Ejército Argentino refuerza sus capacidades en ciberdefensa y guerra electrónica

Todo el material, que será destinado a la Agrupación de Comunicaciones 60, ha sido incorporado con el financiamiento del Fondef

Equipo de radio de mochila. Foto: Captura del video del Ejército Argentino.
El Ejército Argentino (EA) ha incorpotado nuevo material de comunicaciones e informática con el objetivo de contar con la mayor cantidad de facilidades en materia de ciberdefensa y guerra electrónica. Los equipos, exhibidos a través de un video en su canal oficial de Youtube, serán destinados a la Agrupación de Comunicaciones 601 'Teniente Coronel Higinio Vallejos'.

El nuev material consiste en cabinas para conformar la primera Compañía de Ciberdefensa Táctica, drones, equipos de radio de HF y VHF  de mochila "para redes radioeléctricas seguras de los menores niveles", grupos electrógenos portátiles y material de informática de campaña. De acuerdo a la Fuerza, todo el material ha sido incorporado con el financiamiento del Fondo Nacional de la Defensa (Fondef).

A su vez, en el video también se puede observar la adquisición de un sistema satelital portátil de telemetría terrestre, que "permite el empleo dual para telemetría satelital y comunicaciones de voz y datos en redes satelitales". De este sistema se adquirió un hub satelital y 20 terminales. Por último, también se incorporaron maquinaria, equipamiento y herramientas para el tendido e instalación de fibra óptica.

Grupos electrógenos y modernización de cabinas Shelter-280

El pasado mes de junio el EA publicó una licitación en la que solicitaba la modernización de tres cabinas de comunicación Shelter-280 y la compra de tres grupos electrógenos de 10 kva, cabinizados y portátiles.

A esta licitación se presentaron seis ofertas. Finalmente, el pasado 19 de agosto, el EA seleccionó la propuesta de la firma de Oscar Luis Casoppero, que ofreció la modernización de las cabinas y tres grupos electrógenos marca Kipor por un monto total superior a los 244.000 dólares, 34,83 millones de pesos según el tipo de cambio oficial. (Source/Photo: Infodefensa)

viernes, 25 de febrero de 2022

Argentina inaugura el nuevo Instituto de Ciberdefensa de las Fuerzas Armadas

El ministro de Defensa argentino, Jorge Taiana, encabezó el acto de inauguración de las nuevas instalaciones del Instituto de Ciberdefensa de las Fuerzas Armadas que tiene como objeto la formación de personal, tanto militar como civil, en la temática de ciberdefensa.

"La apertura de esta sede nos posiciona en la vanguardia de nuestro país y de la región y confiamos que este Instituto tendrá un rol orientador en la formación en ciberdefensa de la Fuerzas Armadas”, destacó Taiana.

La iniciativa de la creación de este instituto surge en el marco de la 10° Reunión del Consejo de Dirección de la UNDEF, llevada a cabo en el mes de marzo del 2021, donde se expuso la necesidad de contar con recursos humanos adecuados en esta especialización.

“Estamos formando nuestro personal de Defensa mirando hacia el futuro. La tarea que se va a desarrollar acá es estratégica para proteger a nuestra población, nuestra infraestructura y nuestra soberanía de los ataques cibernéticos que se puedan producir", sostuvo el ministro argentino.

Oferta académica

La oferta académica del instituto, que funcionará en dependencias del Instituto Geográfico Nacional (IGN), cuenta con 3 cursos básicos: Curso básico de homologación de competencia en ciberdefensa, Curso básico conjunto de ciberdefensa Oficiales y Curso básico conjunto de ciberdefensa Suboficiales.

Del acto también participaron el titular del Estado Mayor Conjunto de las Fuerzas Armadas, teniente General Juan Martín Paleo; de la Armada, almirante Julio Guardia, el secretario de Estrategia y Asuntos Militares, Sergio Rossi; el subsecretario de Ciberdefensa, Oscar Niss, el rector de la Universidad de la Defensa, Jorge Battaglino, y el director del Instituto de Ciberdefensa, Ernesto Claudio Balloffet.(Source/Photo: Infodefensa)

lunes, 23 de agosto de 2021

Argentina analiza las amenazas y desafíos del ciberespacio en Southdec 2021

Conferencia del Comando Sur de EEUU

Los representantes de Argentina Pablo Pérez, Juan Paleo y Aníbal Intini. Foto: Estado Mayor Conjunto
El general de división Juan Martín Paleo, jefe del Estado Mayor Conjunto, participó de manera virtual de la Conferencia de Defensa Sudamericana 2021 (Southdec), presidida por el jefe del Comando Sur de los Estados Unidos, Almirante Craig Faller.

Durante la conferencia, llevada a cabo el 17 de agosto en la sede del Comando Sur, se realizó el análisis de las amenazas actuales y emergentes en la era Covid. Además se incluyeron conversaciones sobre los desafíos que presenta el espacio y sobre la conciencia operativa del ciberespacio, reconociendo que las amenazas no se limitan al aire, la tierra y el mar.

domingo, 28 de marzo de 2021

Argentina crea el Instituto de Ciberdefensa de las Fuerzas Armadas

 Adscrito a la Undef

10° Reunión del Consejo de Dirección de la Undef. Foto: Ministerio de Defensa

La Universidad de la Defensa Nacional (Undef), en el marco de la 10° reunión de su Consejo de Dirección, impulsó la creación del Instituto de Ciberdefensa de las Fuerzas Armadas con el objeto de formar personal tanto militar como civil en relación con esta temática.

El ministro de Defensa y presidente del Consejo de Dirección de la Undef, Agustín Rossi, detalló que la incoporación de esta formación dentro de la currícula del personal militar es uno de los objetivos planteados durante su gestión. "Es una muy buena iniciativa”, subrayó.

El rector de la Undef, Jorge Battaglino, será el encargado de elaborar la normativa de funcionamiento del nuevo Instituto, en coordinación con el Comando Conjunto de Ciberdefensa y la Subsecretaria de Ciberdefensa.

10° Reunión del Consejo de Dirección de la Undef

 Además de la creación del Instituto, en la reunión se designó a Carla Morasso como nueva vicerrectora de la Undef y se presentó el Plan Académico Anual 2021, que busca difundir una cultura de la defensa nacional en la totalidad del territorio argentino y propender a que la Undef se convierta en el principal centro nacional sobre reflexión de los temas de defensa y soberanía.

Del Consejo de Dirección de la Undef también participaron los secretarios de Estrategia y Asuntos Militares, Sergio Rossi; y de Asuntos Internacionales para la Defensa, Francisco Cafiero; de Investigación, Política Industrial y Producción para la Defensa, Daniela Castro; de Coordinación Militar en Emergencias, Inés Barboza Belistri; la jefa de Gabinete, Ana Clara Alberdi; junto a los titulares del Estado Mayor Conjunto de las FFAA, general de división Juan Martín Paleo; del Ejército, general de división Agustín Humberto Cejas; de la Armada, vicealmirante Julio Horacio Guardia, y de la Fuerza Aérea, brigadier mayor Xavier Julián Isaac.(Source/Photo: Infodefensa)

sábado, 21 de noviembre de 2020

General Aníbal Luis Intini: “Recibimos una importante cantidad de ciberataques por mes”

Los ciberataques crecen a velocidades aceleradas, mientras los Estados buscan fortalecer sus estructuras y organismos para evitar una catástrofe. ¿Cuál es el rol de las Fuerzas Armadas?

"El ciberespacio es un espacio físico y virtual, en el que se da intercambio de información entre diferentes usuarios y sistemas a través de datos, software y hardware", dice Intini. Foto: Fernando Calzada.

Un ciudadano intenta ingresar en la web de su banco para consultar su saldo y realizar pagos, pero la operación no puede realizarse. En ese mismo instante, en una oficina estatal, un empleado quiere enviar un correo con datos sensibles y tampoco puede. En simultáneo, un grupo de periodistas cubre una protesta con disturbios, pero, al igual que el empleado y el usuario, no pueden subir sus trabajos a la web. Todo esto, que parece el guion de una película de cine catástrofe, ocurrió de verdad. Fue el 26 de abril de 2007 y afectó a más de un millón de personas: ese día, Estonia protagonizó uno de los primeros ciberataques de la historia y quedó paralizado, y así dejó al descubierto las vulnerabilidades de un Estado frente a los posibles ataques a su estructura digital.

Los conflictos del futuro, en materia de defensa, ya están entre nosotros y avanzan con la misma velocidad con la que lo hace la tecnología. ¿Cómo se preparan las Fuerzas Armadas locales para enfrentar estos desafíos? DEF dialogó con el general Aníbal Luis Intini, quien está a cargo del Comando de Ciberdefensa del Estado Mayor Conjunto, un organismo creado en el año 2014 que debió evolucionar y equiparse ante el avance de los ciberataques.

-¿Cuál es el terreno sobre el que opera este Comando?

-El ciberespacio es un dominio, tanto físico como virtual, muy complejo. Allí se desarrollan actividades de creación, procesamiento, almacenamiento, intercambio y visualización de información usando software y hardware interconectado. Lo constituyen tanto la Internet como todas aquellas redes aisladas que se utilizan con finalidades particulares.

A diferencia de los dominios terrestre, aeroespacial y marítimo -donde se pueden desarrollar operaciones militares- el ciberespacio, es de características artificiales. Por ejemplo, en los espacios tradicionales, aún si se interrumpiera el suministro de energía eléctrica o nadie estuviera en esos lugares, ese ambiente seguiría existiendo.

El comandante de ciberdefensa explica "cuando hablamos de riesgo de vida de la población civil, hablamos de Defensa Nacional. Por eso debemos custodiar los objetivos de valores estratégicos del ataque de una fuerza externa". Foto: Fernando Calzada.

jueves, 5 de diciembre de 2019

Argentina ya tiene listo su Centro Nacional de Ciberdefensa

Predio del Citedef


El minitro Aguad en el momento de la inauguración. Foto: Ministerio de Defensa


El ministro de Defensa de Argentina, Oscar Aguad, encabezó el pasado jueves la inauguración del Centro Nacional de Ciberdefensa, situado en la localidad bonaerense de Villa Martelli, desde donde se llevará adelante las tareas necesarias para garantizar la confidencialidad, integridad y disponibilidad de la información que circula por el ciberespacio nacional.
El centro fue emplazado en el predio del Instituto de Investigaciones Científicas y Técnicas para la Defensa (Citedef) y, a su vez, servirá para entrenar al personal militar para que pueda proteger, monitorear, analizar, detectar y responder a dichas actividades.
El Centro Nacional de Ciberdefensa está compuesto por la Subsecretaría de Ciberdefensa, el Centro de Respuesta ante Emergencias Informáticas del Ministerio de Defensa (Csirt defensa), el Centro Inteligente de Operaciones de Seguridad (iSOC) del Comando Conjunto de Ciberdefensa del Estado Mayor Conjunto de las Fuerzas Armadas  y el Laboratorio de Análisis Cibernéticos (Cyberlab), entre otras dependencias.

Conferencias en EEUU y Brasil
El Comando Conjunto de Ciberdefensa (CCCD) desarrolló a mediados de noviembre una intensa actividad participando en conferencias y ejercicios realizados en Estados Unidos y Brasil, relacionados a diversos temas cibernéticos y de ciberseguridad.
Durante el 19 y 20 de noviembre, el jefe del CCCD, general de brigada Tomás Moyano, participó de la Conferencia sobre el Conflicto Cyber-CyCon, que se llevó a cabo en la ciudad estadounidense de Washington DC y fue organizada por el Instituto de Ciberdefensa del Ejército de los Estados Unidos.

Además, entre el 20 y el 22 de noviembre, un grupo de oficiales del CCCD asistió al IIIº Ejercicio de Ciberdefensa desarrollado en el marco del Foro Iberoamericano de Ciberdefensa. La actividad fue organizada por el Comando de Defensa Cibernética de Brasil y tuvo lugar en las instalaciones de dicho Comando en la ciudad de Brasilia.
Cabe destacar que no es la primera vez que Argentina trabaja en conjunto con Estados Unidos y Brasil en materia de ciberdefensa. El ministro Aguad recibió al jefe del Comando Sur de las Fuerzas Armadas de Estados Unidos (SouthCom), almirante Craig Faller, con este tema como uno de los principales de la reunión. Mientras que con Brasil, la ciberdefensa fue uno de los temas incluidos en los acuerdo de cooperación firmados por los dos países el pasado mes de junio.(Source/Photo: Infodefensa.com)

viernes, 8 de marzo de 2019

Irán y China refuerzan su ofensiva cibernética contra Estados Unidos

Hackers vinculados a ambos gobiernos han lanzado una nueva ola de ciberataques contra empresas estratégicas y agencias gubernamentales del país, luego de que Washington iniciara un conflicto comercial con Beijing y se retirara del acuerdo nuclear con Teherán.

En el caso de los hackers chinos, los objetivos comerciales y el espionaje industrial son la norma (Getty Images)

Hackers de China e Irán han renovado en los últimos tiempos sus ofensivas cibernéticas contra blancos en los Estados Unidos, de acuerdo a expertos privados y funcionarios del gobierno consultados por el periódico The New York Times.

Se han detectado ciberataques contra docenas de bancos, empresas y agencias gubernamentales en los Estados Unidos provenientes de Irán, de acuerdo a siete funcionarios y analistas que permanecen en el anonimato, un auge que se cree ha sido potenciado por la salida del acuerdo nuclear de 2015 ordenada el año pasado por el presidente Donald Trump, que dio inicio a una escalada de tensiones entre Washington y Teherán.

Por su parte hackers chinos han renovado su ofensiva para robar secretos militares e industriales de agencias militares y empresas tecnológicas, de acuerdo a nueve agentes de inteligencia, investigadores privados y abogados, hecho que a su vez ha sido vinculado a la guerra comercial encarada desde comienzos de 2018 por Estados Unidos

Muchos de los funcionarios consultados pertenecen a la Agencia Nacional de Seguridad, mientras que el grueso de los reportes privados provienen de la empresa de ciberseguridad FireEye, señaló el New York times.

Los hackers iraníes se han concentrado en objetivos estratégicos y militares (Getty Images).

En el caso de los ataques iraníes, su peligrosidad fue tal que promovieron una directiva del Departamento de Seguridad Nacional lanzada durante el "shutdown", o cierre de gobierno ocurrido en enero.

China y el espionaje industrial

Entre las empresas atacadas por hackers chinos a la búsqueda de secretos industriales se encuentran Boeing, fabricante líder mundial en aviones comerciales y militares; General Electric Aviation, proveedor líder en partes aeronáuticas y motores;  y T-Mobile, empresa de telecomunicaciones de origen alemán. No se sabe si los ataques fueron exitosos.

El fenómeno del ciberespionaje industrial, que incluye el robo de secretos y patentes para luego potenciar industrias chinas, ha sido una constante en las relaciones entre Beijing y Washington pero lo cierto es que se había reducido considerablemente durante el gobierno del anterior presidente estadounidense, Barack Obama.

Obama había llegado incluso a firmar un acuerdo con el presidente chino, Xi Jinping, para limitar estas acciones de hackers.

El ex presidente de Estados Unidos Barack Obama junto al mandatario chino Xi Jinping. Ambos líderes mantenían un acuerdo para limitar los ciberataques que parece haberse roto (AFP).

Pero desde la llegada de Trump a la Casa Blanca y el inicio de la guerra comercial con China, una serie de tarifas diseñadas para proteger industrias estadounidenses, el acuerdo parece haberse roto.

De acuerdo a las fuentes citadas por el New York Times, la situación parece haber vuelto atrás unos cinco años y una vez más hackers apoyados por los gobiernos de China e Irán, así como también por Rusia, están lanzando ola tras ola de ataques con la intención de robar información o simplemente generar caos.

La diferencia actual es que los ataques parecen más sofisticados, como si los países hubieran aprovechado el cese temporal, que también incluyó a las actividades rusas por el entendimiento entre Obama y el entonces presidente Dmitri Medvédev, para prepararse ante la eventualidad de un reanudamiento de las tensiones. Y eso parece haber ocurrido.

Rusia sigue siendo, de hecho, la mayor amenaza en términos de volumen y calidad de los ciberataques, que no se limitan al robo de secretos sino que incluyen el ingreso forzado a las redes de la infraestructura estratégica de Estados Unidos, como sus plantas nucleares, y también la injerencia en procesos electorales.

Algunos ciberataques han apuntado en el pasado contra la infraestructura energética estadounidense. En la foto la planta nuclear de St. Lucie, en Florida

China, en cambio, parece más concentrada en los ataques motivados por cuestiones comerciales, esperando poder potenciar su economía y sus planes de desarrollo mediante el robo de tecnología y conocimientos estadounidenses.

Adam Segal, director del programa en ciberespacio en el Consejo de Relaciones Exteriores, dijo al New York Times que los esfuerzos chinos se concentran en "abastecer la demanda de su plan quinquenal de desarrollo económico". Aunque no descartó que los ataques también recolectan información por razones militares y en preparación ante un futuro conflicto.

Los ataques chinos no se limitan a Estados Unidos, y el fabricante de aviones europeo Airbus y la empresa de internet noruega Visma han sido también víctimas.

Irán y los objetivos militares

Los hackers vinculados al régimen de Irán, por otro lado, parecen motivados casi exclusivamente por razones militares y estratégicas y han apuntado contra agencia gubernamentales y empresas de telecomunicaciones, las cuales funcionan como puerta de entrada a miles de compañías y agencias.

Monica Witt, ex agente de inteligencia estadounidense acusada de espiar para Irán (FBI)

También se detectaron ataques persas en 12 países europeos y en numerosos sitios en el Golfo Pérsico.

Específicamente los iraníes han atacado blancos en fuerzas policiales, agencias de inteligencia y ministerios. Analistas de la firma FireEye alegan que estos blancos indican una "clásica campaña estatal de espionaje" y no el accionar de un grupo criminal en búsqueda de ganar dinero.

Las autoridades estadounidenses se han tomado seriamente la amenaza persa y se impusieron sanciones en dos empresas iraníes, New Horizon Organization y Net Peygard Samavat Company, dedicadas a organizar eventos para recolectar información y reclutar posibles agentes.

Uno de estos fue la ex especialistas en inteligencia de la Fuerza Aérea de Estados Unidos, Monica Witt, recientemente acusada de espionaje.(Source/Photo: Infobae.com)

lunes, 24 de diciembre de 2018

Cómo funciona la empresa israelí de seguridad que inventó "la cúpula de hierro" y ya opera en la Argentina

Prestaron servicios de ciberseguridad en el G20. En exclusiva, Infobae los entrevistó en Tel Aviv. No pudieron revelar sus nombres ni contestar muchas de las preguntas.

(Desde Tel Aviv) Israel no solo es un estado tecnológicamente de vanguardia sino que ya se define a sí mismo como una cibernación, es decir, un territorio que tiene protegida su población de ataques de armamentos a través de un sofisticadísimo software que rechaza cualquier incursión aérea, del mismo modo que es imposible atacar la infraestructura energética, de transporte o aún el sistema financiero.

Rafael Advanced Defense Systems es la empresa israelí que creó la ya famosa cúpula de hierro, el Iron Dome, un escudo ultra eficiente que ínterceptó y derribó miles de misiles y cohetes más sencillos, que hacen a Israel una de las zonas más seguras del mundo, literalmente inatacable. Buena parte de los edificios o zonas más sensibles del mundo están bajo los escudos de Rafael, pero no están autorizados a revelarlo.

Lo que tampoco se sabe es que esta empresa estatal, nacida como un laboratorio de investigación y desarrollo del Ministerio de Defensa israelí en 1948, transformada en el 2002 como una compañía de propiedad estatal que desarrolla programas de investigación a gran escala, ya aterrizó en la Argentina.


Rafael Systems presta servicios en nuestro país y sus productos tuvieron una actuación destacada en el G20, donde demostraron una capacidad operativa acorde a las naciones más avanzadas del mundo, garantizando recursos tecnológicos y humanos acorde a las más altas exigencias.

En efecto, Rafael y su representante local Codesur-Danaide (vinculada al empresario experto en desarrollos tecnológicos aplicados a la defensa y la seguridad Mario Montoto) ganaron la licitación para desplegar -por primera vez en la Argentina- un proyecto de ciberdefensa, que es el nuevo nombre de la defensa estratégica de las naciones o el cuarto espacio a proteger, después de la tierra, el agua y el aire.

Infobae estuvo en Israel con representantes de la compañía en la que trabajan 7500 personas, el 60% con grados académicos de ingenieros o grados superiores, una estructura muy particular que demuestra que el pilar de la empresa es el desarrollo tecnológico. La entrevista fue muy interesante pero nada sencilla.

Peña y Aguad visitando la oficina de ciberdefensa. 1º de noviembre de 2018.

Los entrevistados no pueden aparecer con sus nombres y muchas de las preguntas no pueden ser contestadas. La respuesta, más de una vez, fue siempre la misma: "No estamos autorizados a hablar de eso". Sin embargo, en el diálogo no solo dieron información que nunca se había publicado en la Argentina, sino que facilitaron un contexto del cual estamos ajenos como país que, en la enorme mayoría de los sectores, sigue pegado al siglo XX.

En el espacio cibernético, Rafael tiene más de 25 años de experiencia probada y su enfoque, según explican, "va más allá de la tradicional seguridad cibernética, evolucionando a la defensa cibernética", recopilando "información estratégica sobre las amenazas y posibles atacantes y sus herramientas", pero también "proporcionando procedimientos y metodología al equipo de respuesta".

Dicen de ellos mismos que "Rafael es el hogar de tecnologías de vanguardia, pero lo más importante es que Rafael emplea a los mejores científicos, ingenieros y expertos cibernéticos para crear soluciones no solo para hacer frente a los problemas actuales, sino plataformas para afrontar los desafíos cibernéticos más complejos de las décadas venideras".

Plataforma de fusión y análisis de datos.

También explican que "como parte de su portafolio cibernético, Rafael ofrece soluciones a gobiernos, agencias, corporaciones, institutos, empresas de servicios y otros, en dos sectores cibernéticos principales", el ya presentado "Cyber Dome Center" y el "SCADA Dome", destinado básicamente a infraestructuras.

Como se trata de información secreta, no se sabe exactamente qué compró la Argentina a Rafael. Sí se conoce que se pagaron 5.2 millones de dólares en una licitación donde varias empresas quedaron fuera de juego, como Israel Aeroespace Industries (IAI) y Elbit, a pesar de que cotizaron menos que Rafael que, finalmente, hizo una oferta menor a la presentada originalmente.

Lo que sí se conoció es que el mismísimo jefe de Gabinete, Marcos Peña, acompañado por el ministro de Defensa, Oscar Aguad, visitó un mes antes de la fecha del G20 las nuevas instalaciones de ciberseguridad del país, que se podría decir que a partir de entonces ingresó en el siglo XXI en materia de defensa nacional.

De hecho, nuestro país creó recién este año la subsecretaría de Ciberdefensa, puso al experto en comunicaciones Alfredo Parodi a cargo, y diseñó una red cibernética de defensa nacional, con dispositivos de alta tecnología que el país carecía y que, ahora, tiene un nuevo standard en materia de seguridad para prevenir el ciberterrorismo y proteger el sistema y las redes de las Fuerzas Armadas.

Un comunicado de Presidencia del 1º de noviembre de este año decía, justamente, que "los funcionario (Peña y Aguad) pudieron interiorizarse en torno a los avances y puesta en funcionamiento de nuevos dispositivos de alta tecnología, que serán utilizados para brindar extrema seguridad en el campo informático" con el objetivo de prevenir eventuales ataques de ciber terrorismo y fallas en los sistemas y redes de las Fuerzas Armadas, del Estado Mayor Conjunto y de Defensa, que servirán de soporto a las operaciones durante la cumbre.

Obviamente, después del G20 esa tecnología y las capacitaciones que fueron necesarias quedan, seguirán profundizándose, y las Fuerzas Armadas locales tienen ahora capacidad para resolver los hitos más complejos en materia de cruce de información sensible.

Aunque se negaron a profundizar al respecto, los representantes de Rafael le explicaron a Infobae las capacidades en materia de producción y distribución de inteligencia que tiene otra plataforma de la empresa, Wisdom Stone, que -aseguran- "acorta los ciclos de inteligencia, gestiona la información de las bases de datos (documentos, imágenes, voz, etc), da el entorno de análisis visual que necesita el usuario".

Es decir, colecta, fusiona y analiza enormes cantidades de datos, de fuentes múltiples, de tipos y formatos diferentes y transforma esos datos en conclusiones de inteligencia para implementar acciones. Sin embargo, nada de eso fue contratado en la Argentina.

El concepto de la ciberdefensa, para muchos el nuevo campo de batalla en los tiempos de Internet, nos abre a otro, el de las guerras híbridas, un nuevo tipo de confrontación no convencional y desestabilizadora. Pero es tema para una próxima nota. (Source/Photo/Author: Silvia Mercado/Infobae)

miércoles, 7 de noviembre de 2018

Lucha contra hackers, información encriptada y protección de áreas sensibles: Macri acelera el plan de ciberseguridad para la cumbre del G20

Por Martín Dinatale - Infobae

Evitar el masivo ataque de hackers, encriptar la información pública, proteger tanto en el sector privado como en el Estado las denominadas “infraestructuras críticas” y garantizar la seguridad informática en toda la Argentina. Bajo estos parámetros, el Gobierno se dispone a acelerar e instrumentar a pleno antes de la cumbre de presidentes del G20 el ambicioso plan de ciberseguridad con el que Mauricio Macri busca igualarse con países desarrollados en el largo plazo.

El trabajo empezó a desarrollarse hace más de un año bajo el mandato de la actual Secretaría de Modernización que lidera el vicejefe de Gabinete Andrés Ibarra aunque intervienen en este proyecto de ciberseguridad los ministerios de Defensa, Relaciones Exteriores, Seguridad, Justicia y la secretaría de Asuntos Estratégicos de la Presidencia que lidera Fulvio Pompeo.

“La intención es hacer de la Argentina un espacio cibernético seguro y aprovechar la cumbre del G20 para lanzar este gran proyecto y garantizar que no haya hackeos que pongan en peligro la seguridad informática de los jefes de Estado“, explicó a Infobae un destacado funcionario de la Casa Rosada que trabaja en el armado de este plan.

Según un documento reservado del Gobierno al que accedió Infobae y que detalla los principales puntos, el plan de ciberseguridad sostiene los siguientes ejes de trabajo:

* Cinco principios rectores. La estrategia de ciberseguridad propuesta establece 5 “principios rectores”, vinculados al respeto por los derechos y libertades individuales en el ciberespacio, el liderazgo del Estado Nacional y la coordinación con los Estados provinciales y municipales, el sector privado, la academia y la sociedad civil; la integración internacional; la generación de una cultura que propicie el uso seguro de las tecnologías y el fortalecimiento del desarrollo socioeconómico a través de un ciberespacio seguro.

* Objetivos estratégicos. El modelo sustentado en los parámetros de lo que fija la OEA establece al menos 8 objetivos estratégicos vinculados a la concientización en el uso seguro del ciberespacio; la generación de habilidades en ciberseguridad; el desarrollo de un marco normativo acorde; el fortalecimiento de las capacidades de prevención, detección y respuesta ante incidentes de seguridad; la seguridad de los sistemas y tecnologías que respaldan los servicios del Sector Público; el fomento de una industria en la materia; la cooperación internacional y la protección de las infraestructuras críticas de información.

* Planes de acción. El Comité de Ciberseguridad encomendó a un equipo de trabajo avanzar en la generación de planes de acción para el fortalecimiento y la protección de las tecnologías utilizadas en infraestructuras críticas de información, tanto en entornos industriales como corporativos, como por ejemplo los que caracterizan a la industria de la energía, la provisión de agua potable, el transporte, las comunicaciones, el sector financiero y el funcionamiento normal de los Estados. Esto tiene que ver con la protección de datos sensibles de las centrales nucleares, las represas, las antenas de comunicación de telefonía y los proveedores internacionales de comunicación, entre otros. Todo esto se acelerará al máximo antes de la cumbre del G20 teniendo en cuenta que con la presencia de los presidentes más importantes del mundo en Buenos Aires la Argentina será un espacio vulnerable en términos informáticos.

Jorge Faurie y Dante Sica, en la conferencia final
tras la cumbre de Comercio del G20
* Prevención y detección. Ya se puso en marcha por medio del decreto 577/2017 y ahora se está potenciando el trabajo de un equipo especial de prevención, detección y respuesta ante ataques cibernéticos. Para el G20 esta tarea se va a potenciar e incluso ya se compró equipamiento tecnológico de avanzada a algunos países de la Unión Europea, Israel y Estados Unidos bajo el mando de la Secretaría de Modernización que lidera Ibarra. Este equipo de respuesta a incidentes tiene por objetivo el desarrollo de medidas preventivas y reactivas frente a incidentes de seguridad que pueden afectar a los sistemas informáticos del país, asistiendo en el restablecimiento de los servicios afectados. Además publica alertas sobre ciberamenazas y vulnerabilidades y ofrece información para mejorar la seguridad de los sistemas.

*Cooperación internacional. El trabajo de la unidad de ciberseguridad logró acuerdos de cooperación con entidades internacionales que agrupan equipos de respuesta a incidentes, como la OEA y el FIRST (Forum of Incident Responde Teams). En el informe al que tuvo acceso Infobae se detalla que “adicionalmente se están desarrollando acciones para fomentar el reporte de incidentes a fin de conformar un repositorio nacional y permitir una rápida respuesta para el restablecimiento de los servicios afectados”. En conjunto con el área de Cibercrimen del Ministerio de Seguridad y representantes del sistema judicial y los cuerpos policiales especializados, se está trabajando para la identificación de aquellos incidentes que pudieran constituir delitos, facilitando su denuncia a través de procesos y procedimientos articulados,  eliminando así las barreras que dificultan la investigación y eventual sanción de las conductas delictivas. También la argentina participó en los últimos meses de reuniones del Mercosur para impulsar iniciativas regionales en esta materia, se han firmado acuerdos con Chile y España y se han establecido contactos con otros países.

* Estrategia nacional. A partir de todo este trabajo y en función de la cercanía de la cumbre del G20 el presidente Macri firmará en lo inmediato otro decreto en el que se desarrolla una propuesta de “Estrategia Nacional”, centrada en la consolidación de un ciberespacio seguro para nuestro país, que permita su aprovechamiento por parte de las personas y organizaciones públicas y privadas, el desarrollo humano, el progreso económico y la innovación, así como el despliegue de acciones de prevención, detección, respuesta y recuperación frente a las ciberamenaza. Buena parte de estos puntos se incluirán en ese decreto con la idea de concientizar a cada uno de los ministerios a estar alertas durante la reunión de jefes de Estado. No obstante, la propuesta se extiende en el largo plazo y esto es sólo el comienzo.

domingo, 7 de octubre de 2018

El Gobierno le compró a Israel software de ciberdefensa y ciberseguridad.

Gastan 200 millones en tecnología

El gobierno argentino compró a Israel un paquete de software de ciberdefensa y ciberseguridad con la capacidad de recolectar y analizar información de las redes sociales y acceder a bases de datos públicas y privadas, según la Decisión Administrativa 1658/2018 publicada en el Boletín Oficial.
La operación se formalizó por un monto de 5.245.000 dólares estadounidenses (198,3 millones de pesos) para la compra de equipos, software y entrenamiento del personal, además se dispuso el secreto militar sobre los componentes de la misma.

El acuerdo de implementación fue firmado por el ministro de Defensa, Oscar Aguad, el director General de la cartera de Defensa israelí, Udi Adam, y el director de la oficina de cooperación internacional de Defensa de ese país, Mishel Ben Baruch, luego de que las Fuerzas Armadas argentinas analizaran la oferta presentada en octubre de 2017 por las firmas Mer Group y Rafael Advanced Defense Systems, el mismo consorcio israelí que provee de servicios informáticos al sistema de defensa de la base inglesa en las Islas Malvinas.

De acuerdo a un documento sobre los requerimientos argentinos de enero de 2018 , el convenio prevé la instalación de un núcleo de Equipo de Respuesta ante Emergencias Informáticas CERT con sede central en Villa Martelli, y centros operativas en dependencias del ministerio de Defensa y las Fuerzas Armadas para “el monitoreo de fuentes abiertas Web y DarkWeb, toda vez que permite la captura de información y análisis de foros, blogs, redes sociales, sitios no estructurados, el TOR y comprender las acciones que grupos delictivos y hackers pudieren planear contra el Ministerio de Defensa o el país”.

Ese mismo documento “confidencial” justifica la adquisición de esta tecnología porque “la realización de la reunión anual de los países G20 en nuestro país plantea la necesidad de brindar una solución de Ciberseguridad para el evento que garantice la libre disponibilidad de acción en el Ciberespacio”.

Redes sociales. 

Una de las herramientas informáticas ofrecidas por Israel a la Argentina en octubre de 2017, conocida como “OSCAR”, incluye la capacidad OSINT de recolectar inteligencia de las redes sociales, y en su presentación detalla que este sistema permite detectar rápidamente posibles fuentes de riesgo con respecto a los antecedentes o experiencia pasada recopilando, analizando e investigando información pública de medios sociales y bases de datos de referencia que permitirán verificar la entidad real de la persona investigada, basado en un innovador análisis narrativo contextual.

La presentación de OSCAR además indica que en base a datos recopilados de fuentes disponibles públicamente, la recopilación de OSINT supone la explotación de materiales que están fácilmente disponibles en el dominio público. El ejemplo principal de fuentes de datos disponibles públicamente es por supuesto la Internet que incluye, entre otros, sitios web, blogs, sitios de medios sociales, sitios para compartir vídeos, wikis, comunidades web, foros y muchas otras formas de contenido disponibles públicamente de las cuales una parte significativa es generada cada vez más públicamente.

En base a atributos conocidos e imágenes de referencia, OSCAR puede usar las capacidades avanzadas de su motor de recopilación para buscar objetivos específicos en varias redes sociales. El motor de recopilación automática devuelve solo los perfiles más relevantes, priorizándolos según la precisión y clasificando su probabilidad de coincidencia.

Este sistema produce entonces un informe de resumen de entidad que provee al usuario una caracterización intuitiva a fondo de la entidad de interés, que incluye análisis de contenido, puntuación de riesgo total, lugares, imágenes de perfil, amigos más cercanos y más. Este informe resumido puede entonces ser enviado o impreso a cualquier parte interesada pertinente.

Otro de los componentes del paquete de software que la gobierno israelí ofertó a la Argentina es el sistema CATI, que cuenta con la posibilidad de recolectar y analizar información proveniente de la Red Oscura y Fuentes Abiertas, realizar el monitoreo y análisis automático y secreto en escala masiva de actividades ilegales, como la exposición de actividades maliciosas en sus etapas más tempranas.

La Arena